מאת עידן צברי · יועץ אבטחת מידע והגנת פרטיות · מומחה תיקון 13
מאת: עידן צברי, יועץ בכיר לאבטחת מידע והגנת פרטיות · מדריך לעסקים · 13 בספטמבר 2026
מה החוק, ואיפה הוא עומד עכשיו
חוק הגנת הסייבר הלאומי מבקש לקבוע לראשונה מסגרת מחייבת אחת להגנת הסייבר של ארגונים בישראל. תזכיר החוק פורסם ב-25 בינואר 2026, הצעת החוק הממשלתית פורסמה ב-27 במאי 2026, ומליאת הכנסת אישרה אותה בקריאה ראשונה ב-9 ביוני 2026 ללא מתנגדים. נכון לספטמבר 2026 החוק נמצא בהכנה בוועדת החוץ והביטחון לקראת קריאות שנייה ושלישית, כלומר הוא טרם הפך לחוק סופי. עיקר החובות צפויות להיכנס לתוקף כשנה לאחר הפרסום הסופי. הרקע לחקיקה ברור: לפי נתונים שהוצגו בכנסת, ישראל היא המדינה השלישית המותקפת בעולם בתחום הסייבר, עם ממוצע של כ-2,054 ניסיונות תקיפה לארגון בשנת 2024, כ-23% מעל הממוצע העולמי (מקורות: law.co.il, מערך הסייבר הלאומי, Israel Defense).
הכיוון כבר נקבע, והעובדה שהחוק עבר קריאה ראשונה ללא מתנגדים מלמדת שאין כאן מחלוקת פוליטית שתעצור אותו. אין סיבה לחכות לפרסום הסופי כדי להתחיל. השעון של 12 החודשים מתחיל להיספר רק בפרסום, אבל בניית מערך אבטחה שעומד בדרישות לוקחת זמן, וכדאי להתחיל בזמן שהוא עדיין בשליטתכם ולא תחת לחץ של מועד אחרון.
על מי החוק חל
החוק מבחין בין שתי רמות. הרמה המחמירה חלה על “ארגון חיוני”, כלומר גופים ממשלתיים וארגונים במגזרים כמו אנרגיה, בריאות, תחבורה, מים, תקשורת, מזון ושירותים דיגיטליים, שעוברים ספים מגזריים. הצעת החוק נוקבת בדוגמאות: מפעיל תקשורת עם 200,000 מנויים ומעלה, תחנת כוח מעל 100 מגה-ואט, או מפעיל תחבורה ציבורית שמשרת 14 מיליון נוסעים בשנה ומעלה. ספקי שירותי אחסון וענן נכללים גם הם: ספק שירות דיגיטלי או אחסון עם מחזור שנתי בישראל מעל 40 מיליון ₪, או כזה שמשרת גופים ממשלתיים עם גישה מיוחסת לנכסי הסייבר של הלקוח, מסווג כתשתית קריטית. לצד זאת, החוק קובע חובה כללית על כל ארגון לנקוט אמצעי אבטחת סייבר סבירים, ביחס לסיכון התפעולי, לגודל החברה ולנהוג בענף (מקורות: law.co.il, Gornitzky).
גם חברה בינונית שלא רואה את עצמה “תשתית קריטית” יכולה להיכנס לתמונה בשתי דרכים. הראשונה, אם אתם ספק של ארגון חיוני או של גוף ממשלתי, שרשרת האספקה שלכם הופכת לחלק מהחשיפה שלהם, והם ידרשו מכם עמידה בדרישות. השנייה, חובת האבטחה הסבירה חלה על כולם, בלי קשר לגודל. כדאי לבדוק כבר עכשיו מול מי אתם עובדים ומה הם עשויים לדרוש מכם כספק.
החובות המעשיות והעיצומים
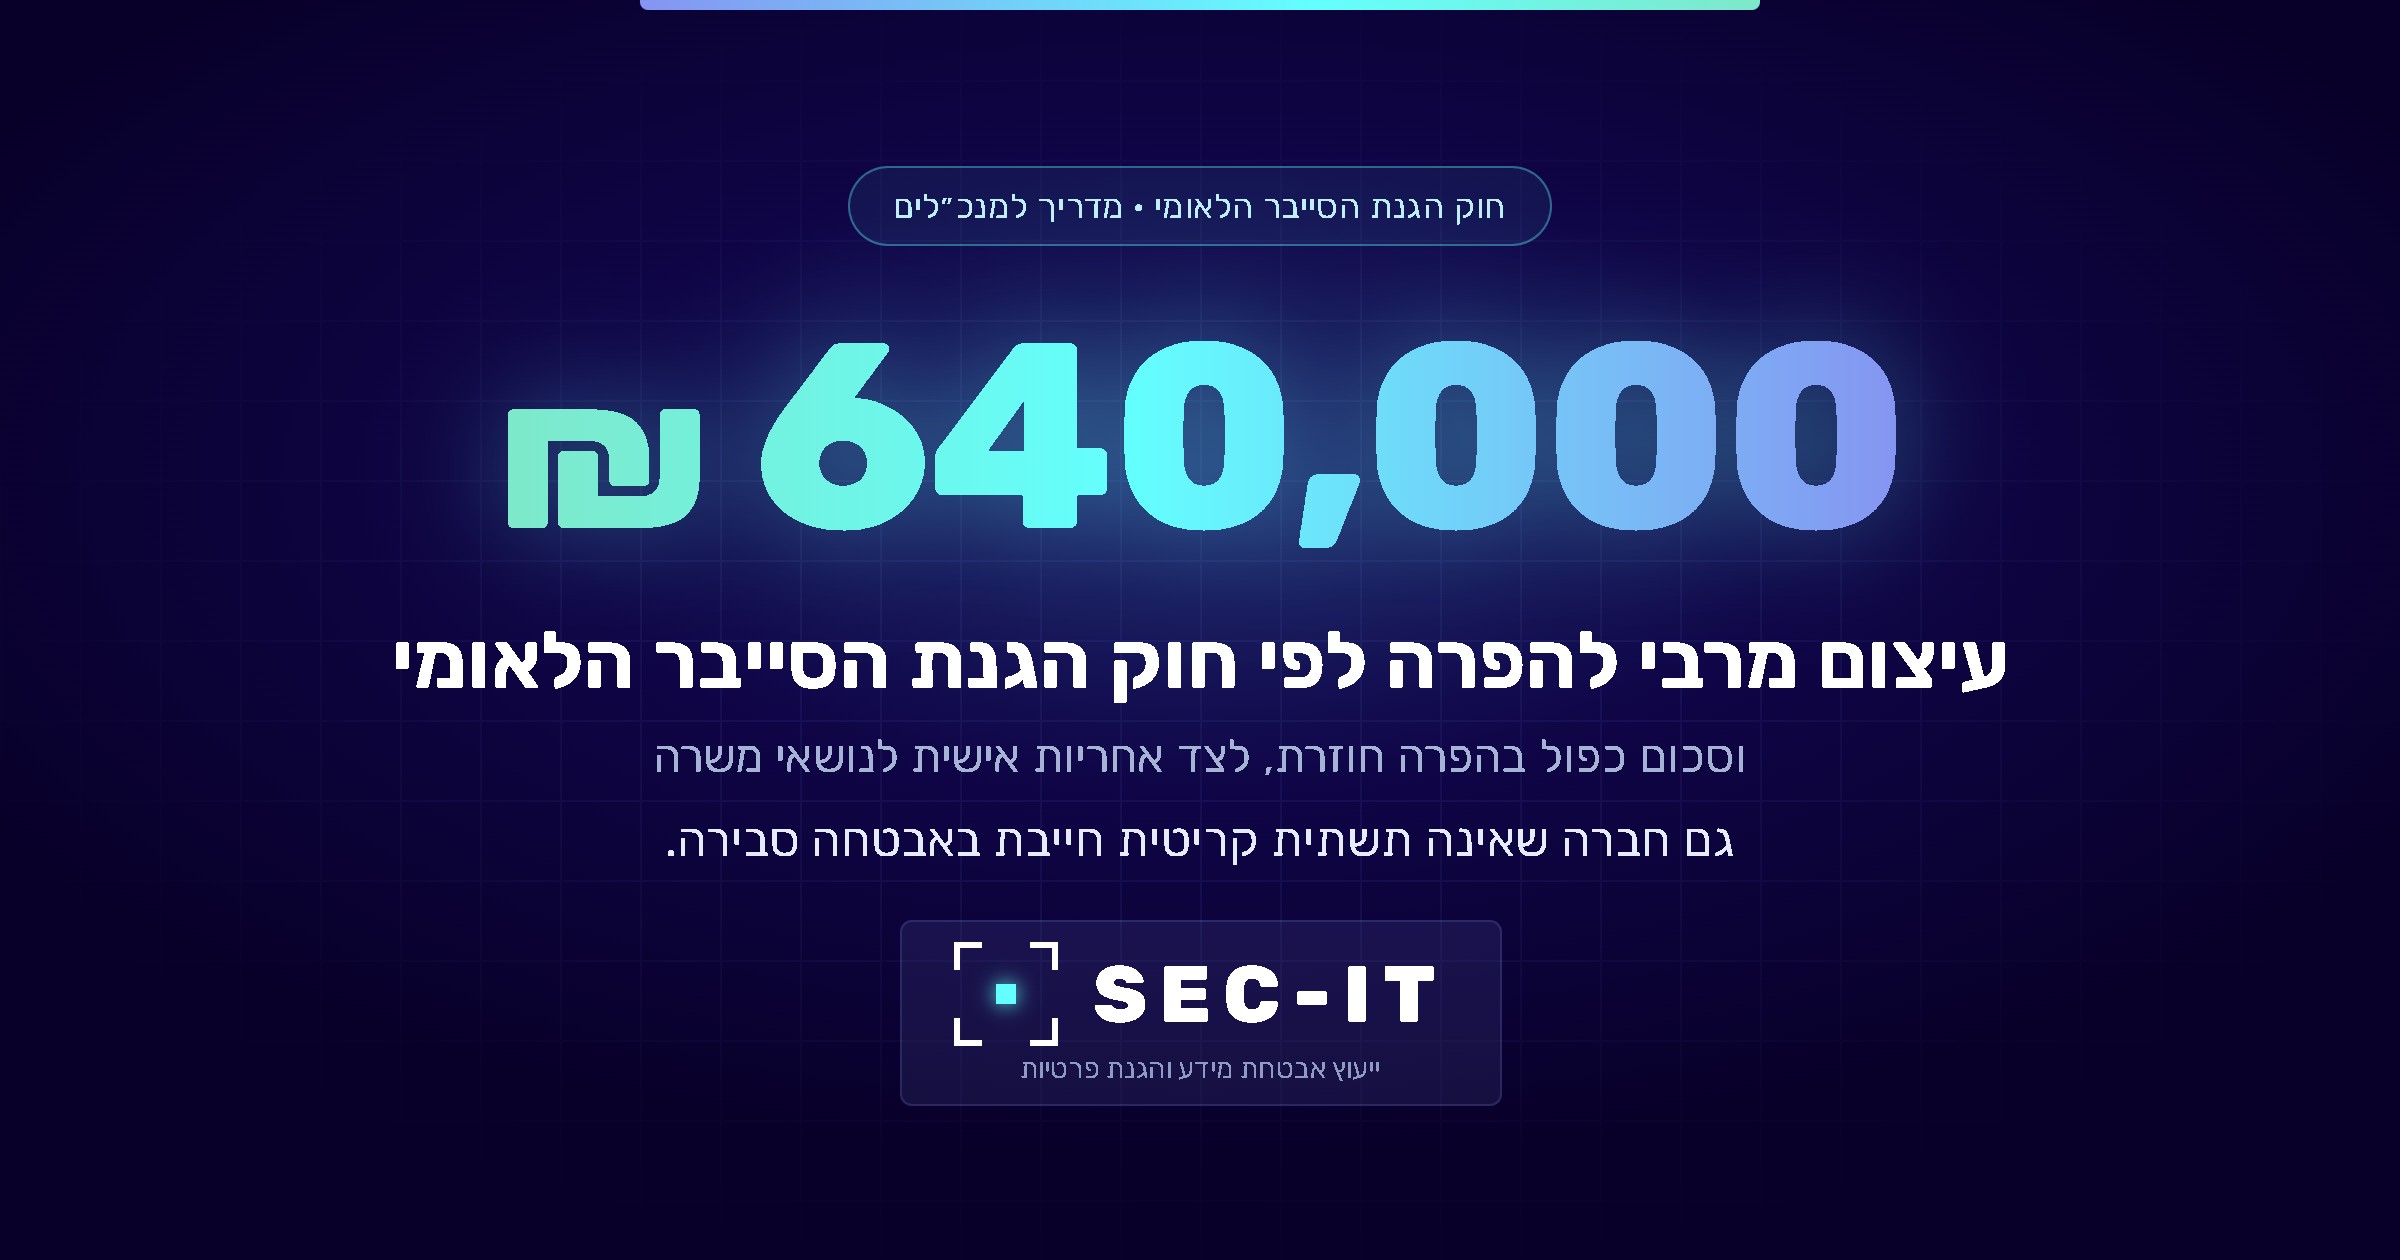
ארגון חיוני יידרש להחזיק הגנות בסיסיות בהתאם לתוספת בחוק, ליישם אותן דרך תקנים מקצועיים מוכרים כמו ISO/IEC 27001, NIST CSF 2.0 או NIST SP 800-53, לנהל סיכונים, ולתעד עמידה בדרישות. בנוסף קיימת חובת דיווח מיידי על תקיפות סייבר משמעותיות שפוגעות בזמינות השירות או בנכסים רגישים, ישירות למערך הסייבר הלאומי. למערך יינתנו סמכויות לדרוש מידע ומסמכים, לבצע ביקורות במתקנים, להנחות ארגונים בהוראות מחייבות במקרה של תקיפה חמורה, ואף לבצע פעולות הגנה על מערכות. בצד האכיפה, החוק מאפשר עיצום כספי של עד 640,000 ₪ להפרה, וסכום כפול בהפרה חוזרת. החלטות עיצום יפורסמו לציבור, נושאי משרה חשופים לאחריות אישית על כשל בפיקוח, ואי-ציות מכוון להוראות דחופות עלול להוביל לאחריות פלילית (מקורות: law.co.il, Gornitzky, Israel Defense).
שימו לב שהתקנים שהחוק מפנה אליהם, ISO 27001 ו-NIST, הם בדיוק אמת המידה שמגדירה מהם “אמצעים סבירים” גם עבור מי שאינו תשתית קריטית. במילים אחרות, יש כאן סטנדרט ברור להיערך אליו. הנקודה החשובה למנכ״ל ולדירקטוריון: האחריות האישית על כשל בפיקוח אומרת שאי אפשר פשוט להעביר את הנושא ל-IT ולשכוח ממנו. הצעד הראשון המעשי הוא סקר סיכונים ובדיקת פערים מול אחד התקנים האלה.
שורה תחתונה
גם לפני שהחוק סופי, המסר לשוק ברור: אבטחת סייבר הופכת מחובה תקציבית של מחלקת ה-IT לחובה משפטית עם אחריות אישית של הנהלה ודירקטוריון. חברות שיתחילו עכשיו בסקר סיכונים ובבניית בסיס לפי ISO או NIST יגיעו מוכנות. מי שיחכה יעשה את אותה עבודה בדיוק, אבל תחת שעון של 12 חודשים ולחץ רגולטורי. ההבדל הוא לא בכמות העבודה, אלא בשאלה אם אתם מתכננים אותה או רודפים אחריה.
שאלות ותשובות
האם החוק חל על עסק בינוני שאינו תשתית קריטית?
כן, ברמה הבסיסית. החוק קובע חובה כללית על כל ארגון לנקוט אמצעי אבטחת סייבר סבירים ביחס לסיכון, לגודל ולנהוג בענף. חובות מחמירות יותר, כולל דיווח וביקורות, חלות על ארגונים חיוניים וספקי שירות דיגיטלי מעל ספים מסוימים.
מה גובה העיצום על הפרת החוק?
עד 640,000 ₪ להפרה, וסכום כפול בהפרה חוזרת. בנוסף קיימת אחריות אישית של נושאי משרה על כשל בפיקוח, ואחריות פלילית במקרים של אי-ציות מכוון להוראות דחופות של מערך הסייבר.
מתי החוק ייכנס לתוקף?
נכון לספטמבר 2026 החוק עבר קריאה ראשונה בכנסת ב-9 ביוני 2026 ונמצא בהכנה בוועדת החוץ והביטחון לקריאות שנייה ושלישית. עיקר החובות צפויות להיכנס לתוקף כשנה לאחר הפרסום הסופי.
מאיפה מתחילים להיערך?
מסקר סיכוני אבטחת מידע ומבדיקת פערים מול תקן מוכר כמו ISO 27001 או NIST CSF, שהם בדיוק אמת המידה שהחוק מפנה אליה. משם בונים תוכנית עבודה מדורגת לסגירת הפערים.
רלוונטי להעמקה: סקר סיכוני אבטחת מידע · ליווי ISO 27001 · CISO כשירות · ייעוץ אבטחת מידע
החוק עוד לא סופי, אבל השעון כבר רץ
מיפוי פערים מול ISO 27001 ו-NIST, ותוכנית היערכות מדורגת שמתאימה לגודל שלכם.
מקורות: law.co.il, תזכיר חוק הגנת הסייבר הלאומי (25.1.2026) והצעת החוק הממשלתית (27.5.2026) · מערך הסייבר הלאומי והכנסת, אישור בקריאה ראשונה (9.6.2026) · Israel Defense, דיוני ועדת החוץ והביטחון (23.6.2026)
עידן צברי — יועץ אבטחת מידע והגנת פרטיות
מייסד SEC-IT, עם מעל 15 שנות ניסיון. משלב רקע משפטי (תואר במשפטים) עם ניסיון IT מבצעי ומומחיות סייבר (CISM, CISO), ומתמחה ביישום תיקון 13 והגנת פרטיות לעסקים קטנים ובינוניים. עוד על עידן ←