
מאת עידן צברי · יועץ אבטחת מידע והגנת פרטיות · מומחה תיקון 13
מעודכן ל־8 באוקטובר 2026
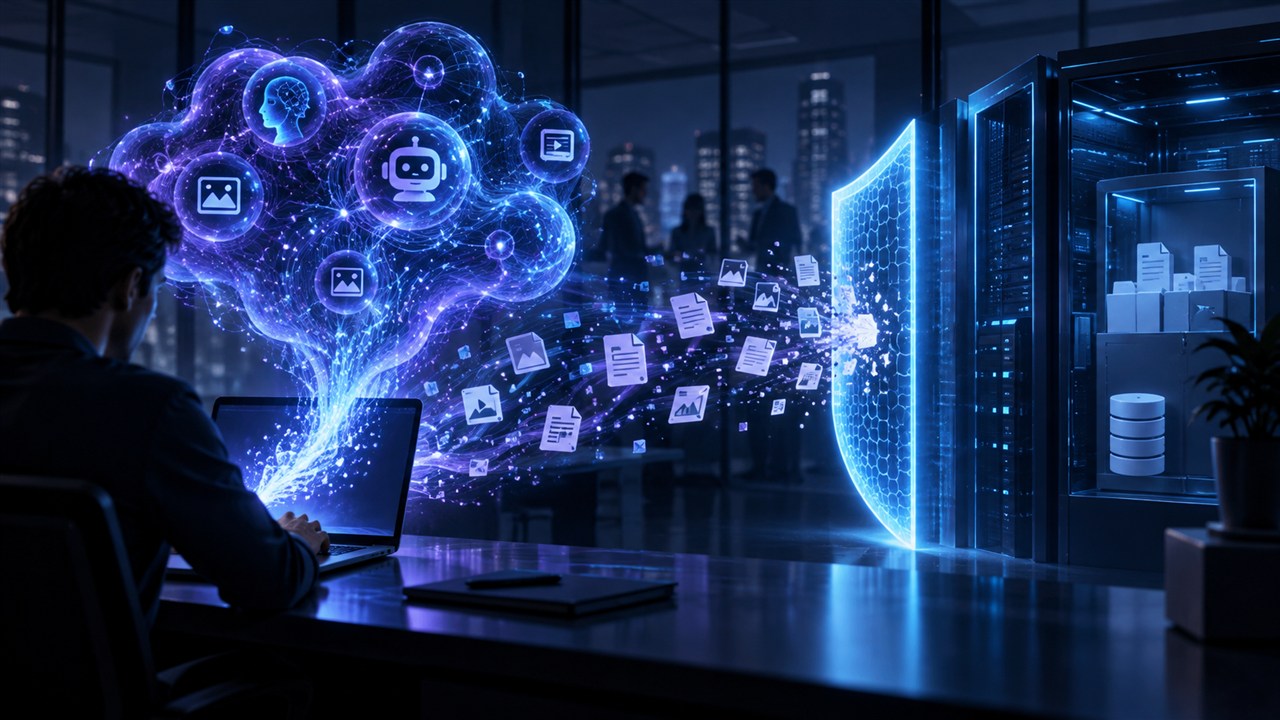
עובדת מעלה הצעת מחיר כדי לשפר את הניסוח. מנהל מצרף טבלת לקוחות כדי לנתח מכירות. עובד אחר מתקין תוסף שמסכם פגישות ומבקש גישה ליומן ולדואר האלקטרוני. אלה תרחישים להמחשה, אבל השאלה הניהולית משותפת לכולם: האם העסק יודע איזה מידע נמסר, לאיזה שירות ובאילו תנאים?
Shadow AI הוא שימוש בכלי בינה מלאכותית מחוץ לאישור ולבקרה הארגוניים. כדי לצמצם את הסיכון צריך למפות את השימוש, לספק חלופה מאושרת, להגדיר איזה מידע מותר להזין ולהגביל חיבורים והרשאות. מדיניות כתובה לבדה אינה משלימה את העבודה.
למה Shadow AI רלוונטי עכשיו?
כלי AI משתלבים בדפדפנים ובתהליכי עבודה, ולעיתים מקבלים גישה למקורות מידע נוספים. בפרסום מ־2 באוקטובר 2026 הדגישה מיקרוסופט את הסיכונים בשימוש לא מאושר ב־AI ואת הצורך לזהות סוכנים ולשלוט בהרשאותיהם. למקור של מיקרוסופט.
לעסק קטן או בינוני יש כאן שאלה מעשית: כיצד מאפשרים לעובדים לחסוך זמן, בלי להעביר מידע עסקי למסלול שאיש לא בדק?
לא כל שימוש ב־AI הוא Shadow AI
אותו שירות יכול להיות מאושר למשימה אחת ולא מתאים לאחרת. ניסוח מודעה על בסיס מידע שכבר פורסם שונה מהעלאת תיק עובד או הסכם לקוח. לכן, אישור צריך להתייחס לפחות לארבעה דברים: השירות, סוג החשבון, סוג המידע והפעולה המבוקשת. רכישת מנוי בתשלום אינה מספיקה כשלעצמה כדי לקבוע שהשימוש מתאים לארגון.
גם אין להניח שכל ספק משתמש בכל קלט לאימון. צריך לבדוק את התנאים החלים על המוצר והמסלול המסוימים, את הגדרות החשבון ואת מדיניות השמירה והמחיקה.
שלוש דרכים שבהן מידע עלול להיחשף
1. העובד מוסר יותר מידע מהנדרש
כדי לקבל עזרה בניסוח הודעה אין בדרך כלל צורך לצרף את כל תיק הלקוח. קובץ מלא עשוי להכיל פרטים אישיים, תמחור, הערות פנימיות ומידע שאינו נחוץ למשימה.
OWASP מונה חשיפת מידע רגיש כסיכון ביישומי מודלי שפה, וממליץ בין היתר לצמצם מידע, להגביל גישה ולהדריך משתמשים. OWASP: חשיפת מידע רגיש.
2. חיבור קבוע פותח גישה רחבה
חיבור כלי AI לדואר או לאחסון הארגוני שונה מהעלאה חד־פעמית של מסמך. בהתאם להרשאות, הכלי עשוי לקבל גישה למידע נוסף לאורך זמן. לפני אישור חיבור צריך להבין מה הוא יכול לקרוא, לשנות, לשלוח או למחוק, וכיצד מבטלים את הגישה.
3. הסוכן מקבל יכולת לפעול בשם המשתמש
כלי שמציע טיוטת תשובה וכלי ששולח אותה ללקוח יוצרים רמות סיכון שונות. הרשאות עודפות, יכולות שאינן נחוצות ועצמאות רחבה מדי עלולות להפוך טעות לפעולה מזיקה. OWASP מתאר זאת כסיכון של Excessive Agency. OWASP: סמכויות עודפות לסוכני AI.
חמש פעולות מעשיות לצמצום Shadow AI בעסק
1. התחילו במיפוי השימוש בפועל
בקשו מכל מנהל צוות לרשום באילו כלי AI משתמשים, לצורך אילו משימות ובאילו חשבונות. כללו גם תוספי דפדפן, כלי תמלול, עוזרי כתיבה וחיבורים למערכות. צרו רשימה קצרה עם שם הכלי, בעל אחריות, סוגי המידע והחיבורים הפעילים. הסבירו לעובדים שהמטרה היא להסדיר שימוש מועיל ולעודד דיווח מוקדם.
2. הגדירו מה מותר להזין
אפשר להתחיל בשלוש קבוצות עבודה:
- מידע שכבר פורסם לציבור: שימוש בכלי מאושר, לאחר בדיקה שאין בקובץ מידע נוסף.
- מידע עסקי פנימי: שימוש רק בסביבה ובתהליך שאושרו למידע הזה.
- מידע אישי, מסמכים חסויים וסודות גישה: אין להזין ללא אישור מפורש ובקרות מתאימות; סיסמאות ומפתחות גישה אין לצרף לשיחות רגילות.
זו הצעה למדיניות פנימית, שיש להתאים לפעילות העסק ולהתחייבויותיו. כאשר אפשר, השתמשו בדוגמה מלאכותית במקום במסמך אמיתי. הסרת שם בלבד אינה מבטיחה שלא ניתן לזהות אדם באמצעות פרטים אחרים.
3. ספקו מסלול מאושר לביצוע העבודה
בחרו מספר מצומצם של כלים שמשרתים צרכים מוגדרים. לכל כלי תעדו מי מנהל את החשבונות, מה מותר להזין, כיצד מבטלים גישה לעובד שעוזב ומה עושים במקרה של טעות. כדאי לפרסם הנחיה פשוטה: „למשימה הזאת משתמשים בכלי הזה, בחשבון הארגוני, עם סוגי המידע האלה”.
4. הגבילו הרשאות ובדקו בקרות טכניות
אם המשימה דורשת קריאה בלבד, אל תעניקו הרשאת שינוי. העדיפו גישה לתיקייה מוגדרת על פני מאגר מסמכים שלם, ובפעולות משמעותיות קבעו נקודת אישור אנושית.
בחנו גם בקרות למניעת דליפת מידע, המכונות DLP. לדוגמה, מיקרוסופט מתארת אפשרויות לניטור או לחסימת קלט והעלאות לכלי AI נתמכים בדפדפן הארגוני שלה. ההתאמה בפועל תלויה במוצרים, ברישוי ובהגדרות. מיקרוסופט: בקרות ל־Shadow AI. בדקו את הבקרה עם קובץ בדיקה מלאכותי; אל תסתפקו בכך שהאפשרות מופיעה כמופעלת.
5. הכינו דרך ברורה לדיווח על טעות
אם עובד העלה קובץ שלא היה אמור למסור, עליו לדעת למי לדווח מיד. מומלץ לתעד איזה מידע נמסר, לאיזה חשבון, מתי והאם נוצר קישור שיתוף או חיבור מתמשך. האחראי לאירוע יבחן עצירת גישה, ביטול שיתוף ובקשת מחיקה, לפי הצורך. מחיקת שיחה מהממשק אינה הוכחה שכל עותקי המידע נמחקו. כאשר נחשפו סודות גישה, יש לטפל גם בביטולם ובהחלפתם.
תוכנית התחלה לארבעה שבועות
זו תוכנית עבודה מוצעת, ולא תקן מחייב:
- שבוע ראשון: מיפוי הכלים והשימושים, ומינוי אחראי.
- שבוע שני: בחירת כלים מאושרים ופרסום כללי הזנת מידע.
- שבוע שלישי: צמצום הרשאות ובדיקת בקרות עם נתוני דמה.
- שבוע רביעי: הדרכה קצרה ותרגול דיווח על העלאה שגויה.
בסיום החודש, ההנהלה צריכה לקבל רשימת כלים, פערים שנותרו פתוחים, אחראי לכל פער ומועד לטיפול. אפשר לשלב את התהליך במסגרת ניהול אבטחת מידע כשירות או כחלק מסקר סיכוני אבטחת מידע.
שאלות נפוצות על Shadow AI
האם צריך לחסום את כל כלי הבינה המלאכותית?
אין תשובה אחידה לכל עסק. כדאי להתאים את ההגבלות לסוג המידע ולסיכון, ולספק לעובדים חלופה מאושרת למשימות הנדרשות.
האם כלי בתשלום בטוח אוטומטית למידע עסקי?
לא. צריך לבדוק את תנאי השירות, ניהול החשבונות, ההרשאות, השמירה והמחיקה, ואת התאמתם לשימוש המתוכנן.
האם ביטול שימוש במידע לאימון פותר את הסיכון?
הוא מתייחס להיבט אחד. עדיין צריך לבחון מי יכול לגשת למידע, כמה זמן הוא נשמר, כיצד משתפים אותו ומה יכולים לעשות חיבורים חיצוניים.
האם מספיק לכתוב לכלי „אל תחשוף מידע חסוי”?
לא. הוראה בטקסט אינה תחליף להרשאות ולבקרות המגבילות בפועל את המידע ואת הפעולות הזמינות לכלי.
מה כדאי לבקש מספק ה־IT כבר השבוע?
רשימת חיבורי AI ותוספים ארגוניים שניתן לזהות, פירוט ההרשאות שלהם והסבר כיצד מבטלים אותם. לצד זאת, בדקו עם העובדים שימוש בחשבונות אישיים שאולי אינו מופיע בכלי הניהול.
יודעים באילו כלי AI משתמשים אצלכם?
SEC-IT מסייעת להנהלות להגדיר מדיניות שימוש ב־AI כחלק מניהול אבטחת המידע. אפשר להתחיל במיפוי השימושים, להחליט אילו מהם לאשר ולגבש תוכנית טיפול בפערים. למידע על שירות CISO להנהלה.
מקורות והמשך קריאה
- Microsoft Digital Defense Report 2026 – סקירת איומי AI
- Microsoft – הגנה מפני Shadow AI
- OWASP LLM02 – Sensitive Information Disclosure
- OWASP LLM06 – Excessive Agency
- עדכון SEC-IT על סוכני AI והגנת הפרטיות
עידן צברי, יועץ אבטחת מידע והגנת פרטיות
מייסד SEC-IT, עם מעל 15 שנות ניסיון. משלב רקע משפטי (תואר במשפטים) עם ניסיון IT מבצעי ומומחיות סייבר (CISM, CISO), ומתמחה ביישום תיקון 13 והגנת פרטיות לעסקים קטנים ובינוניים. עוד על עידן ←